
 Member
 Victorhck
Cumpleaños de un reloj
Hace ya muchos años, por recomendación de mi hermana, descubrí el fascinante mundo de los Cronopios y Famas de los que el gran Julio Cortázar hizo de historiador, dejando huella escrita de aquello que les ocurría.

Fue el primer paso para descubrir más cuentos y libros de este escritor. Lo reconozco, hay muchos relatos que me fascinan y todavía tengo en mi memoria y otros libros con los que no he podido. Sí Rayuela, te estoy mirando a tí. Aunque lo he ido desgranando de a poco.
Pero de aquellas historias de Cronopios y Famas, una que me gustó y que con el tiempo le he escuchado de la voz de Cortázar y recuperado de tanto en tanto es el «Preámbulo a las instrucciones para dar cuerda a un reloj» ¿Lo recuerdas?
Te dejo aquí el texto y un enlace para escucharlo de la voz de Cortázar con su característico acento y compás:
Piensa en esto: cuando te regalan un reloj te regalan un pequeño infierno florido, una cadena de rosas, un calabozo de aire. No te dan solamente el reloj, que los cumplas muy felices y esperamos que te dure porque es de buena marca, suizo con áncora de rubíes; no te regalan solamente ese menudo picapedrero que te atarás a la muñeca y pasearás contigo. Te regalan -no lo saben, lo terrible es que no lo saben-, te regalan un nuevo pedazo frágil y precario de ti mismo, algo que es tuyo pero no es tu cuerpo, que hay que atar a tu cuerpo con su correa como un bracito desesperado colgándose de tu muñeca.
Te regalan la necesidad de darle cuerda todos los días, la obligación de darle cuerda para que siga siendo un reloj; te regalan la obsesión de atender a la hora exacta en las vitrinas de las joyerías, en el anuncio por la radio, en el servicio telefónico. Te regalan el miedo de perderlo, de que te lo roben, de que se te caiga al suelo y se rompa. Te regalan su marca, y la seguridad de que es una marca mejor que las otras, te regalan la tendencia de comparar tu reloj con los demás relojes. No te regalan un reloj, tú eres el regalado, a ti te ofrecen para el cumpleaños del reloj.
Este texto degranaba hace ya más de 60 años, las preocupaciones a la hora de mantener «con vida» al reloj que descuidadamente te regalan y que en el fondo, como culmina Cortázar en su texto, lo que hacen es ofrecerte a ti como regalo al reloj.
Cortázar señalaba en ese texto cómo con un gesto despreocupado y en el fondo generoso, te cercaban con una nueva preocupación que antes no tenías. Habías adoptado desde entonces y sin quererlo la necesidad de estar pendiente de algo ajeno a ti mismo y que quizás no necesitabas.
Con ese texto como base, hace tiempo que pienso que ahora somos mucho más regalados a nuevos miedos de muchas más cosas. Relojes ultramodernos inteligentes, que mucha gente compr y luce por simple tendencia (todo el mundo lo tiene, ¿no?) más que utilidad. Teléfonos cada vez más intrusivos en nuestro día a día, que se convierten en sumideros de tiempo.
No tenemos que darles cuerda, pero sí alimentar su batería para verla en niveles que no nos estresen si bajan de cierto valor. Nos regalan la imperiosa necesidad de tener que estar al cuidado y pendiente de no dejarlos en casa olvidados encima de cualquier mesa, en la que exalan sus notificaciones y vibraciones para nadie. Faltos de la mirada recurrente cada pocos segundos, que sirve de bálsamo tanto para el que mira como el objeto mirado.
Necesitamos controlar nuestras pulsaciones (¿cómo ha sobrevivido la civilización occidental hasta ahora sin conocer cada individuo ese dato propio en cualquier instante y momento?). Sabemos (y saben) los pasos que damos, los sitios por los que esos pasos nos han llevado y lo que hemos estado haciendo y durante cuanto tiempo. Eres regañado si se te ha solicitado atención y no la has prestado de inmediato. Obviamos los paisajes y los miramos ya no por nuestros ojos si no, por los ojos electrónicos de estos pequeños «picapedreros de tiempo». Capturamos el momento desde su pantalla, y ale a otro sitio que este «ya lo hemos visto».
Desconfiamos de nuestra memoria en pos de estos nuevos residuos de nosotros mismos. Los recuerdos ya no son lo que vimos, si no la foto que sacamos aquel día que vimos algo y la compartimos con gente que quizá ya no conocemos o nunca conocimos.
Y tal día hizo un año y seremos reemplazo de nuevos regalos a nuevos dispositivos que todavía no han creado.
Fediverse Reactions
Inhibir la suspensión durante la transferencia de archivos – Esta semana en Plasma
Es increíble el trabajo de promoción que está realizando Nate en su blog, dese hace más del tiempo que puedo recordar. Cada semana hace un resumen de las novedades más destacadas, pero no en forma de telegrama, sino de artículo completo. Su cita semanal no falla y voy a intentar hacer algo que es simple pero requiere constancia. Traducir sus artículos al castellano utilizando los magníficos traductores lo cual hará que: la gente que no domine el inglés esté al día y que yo me entere bien de todo. Bienvenidos pues al primero de la serie «Esta semana en Plasma» que lleva por título «Inhibir la suspensión durante la transferencia de archivos. Espero que os guste y, sobre todo, que pueda mantener el ritmo de publicación de Nate Graham.
Inhibir la suspensión durante la transferencia de archivos – Esta semana en Plasma
Nota: artículo original en Blogs KDE. Traducción realizada utilizando deepl.com. Esta entrada está llena de novedades para Plasma 6.4. Mis comentarios están entre corchetes.
¡Bienvenido a un nuevo número de «Esta semana en Plasma»! Cada semana cubrimos lo más destacado de lo que está sucediendo en el mundo de KDE Plasma y sus aplicaciones asociadas como Discover, System Monitor y más.
Esta semana ha entrado en vigor la «congelación suave de características» de Plasma 6.4, lo que significa que dejamos de incorporar nuevas características a menos que lleven meses en desarrollo y estén casi listas. Así que nos hemos centrado en corregir errores y pulir la interfaz de usuario.
También te habrás dado cuenta de que muchos de los cambios en Plasma de esta semana proceden de KDE Frameworks. Es un buen recordatorio de que estos frameworks apuntalan todo lo que hace KDE – los héroes no reconocidos de la infraestructura que silenciosa y aburridamente hacen posible otro trabajo.
Novedades destacadas
Frameworks 6.15
Los diálogos «Nuevo Archivo» y «Nueva Carpeta» que puedes invocar desde Plasma, Dolphin y otras aplicaciones KDE han sido revisados visualmente. Además, el diálogo de carpetas te permite elegir un icono personalizado desde el mismo diálogo. (Kai Uwe Broulik, enlace 1 y enlace 2) [Realmente parece un cambio atractivo].

La transferencia de archivos en Plasma y aplicaciones KDE ahora inhibe la suspensión, por lo que la transferencia no puede ser inesperadamente interrumpida o cancelada en el medio si el equipo se va a dormir. (Kai Uwe Broulik, enlace) [Esto me parece importantisimo].
Mejoras notables en la interfaz de usuario
Plasma 6.4.0
En la página Aplicaciones del widget Volumen de audio, ahora se mostrará el nombre del medio que se está reproduciendo, siempre que la aplicación lo configure correctamente. Esto resulta especialmente útil para los navegadores web. (Kai Uwe Broulik, enlace) [Y para todos].

En la página de accesos directos de la configuración del sistema, los accesos directos de KWin y Plasma se muestran ahora con nombres más agradables. (Nate Graham, enlace) [Para los que entramos en la etapa de presbicia de nuestras vidas viene genial].
La página Pantalla y monitor de la Configuración del sistema muestra ahora frecuencias de actualización no enteras, como «59,94 Hz». (Xaver Hugl, enlace)
La página Accesibilidad de la Configuración del sistema ahora utiliza un icono más adecuado para la categoría Lector de pantalla. (Christoph Wolk, enlace)

Las ventanas que cometen un error y se olvidan de poner un título ahora no muestran texto en Overview, en lugar de una pequeña burbuja vacía donde debería haber texto. (Nate Graham, enlace)
El widget «Minimizar todas las ventanas» ya no se hace pasar inapropiadamente por un widget «Echar un vistazo al escritorio» mientras está en modo de edición. (Nate Graham, enlace)
Frameworks 6.15
Se ha revisado la infraestructura técnica de cómo Kirigami dibuja los iconos en Plasma y en las aplicaciones KDE basadas en QtQuick, corrigiendo varios problemas visuales relacionados con el resaltado activo que no funcionaba correctamente, especialmente con esquemas de colores oscuros e iconos basados en imágenes. (Arjen Hiemstra, enlace 1, enlace 2 y enlace 3)
Los archivos en ubicaciones de red remotas a los que se accede por su URL (no un montaje local manual) desde Plasma o cualquier aplicación KDE ahora muestran mejor las miniaturas cuando son realmente grandes, y deberían ser más robustos y fiables en general, menos propensos a hacer que la aplicación que los muestra se bloquee (Akseli Lahtinen y John Chadwick, enlace 1 y enlace 2).
Corrección de errores importantes
Plasma 6.3.5
Se ha corregido un caso en el que KWin podía bloquearse al desconectar una base Thunderbolt. (Xaver Hugl, enlace)
Ahora es más fiable interactuar con aplicaciones utilizando el lápiz de una tableta de dibujo. (Xaver Hugl, enlace)
Plasma 6.3.6
Se ha corregido un caso en el que KWin podía bloquearse al dibujar ventanas sin decoración. (Xaver Hugl, enlace)
Las previsualizaciones de temas en la página Colores de la Configuración del Sistema que utilizan la función de tintado completo se muestran ahora correctamente. (Akseli Lahtinen, enlace)
Al utilizar cualquiera de los modos de ordenación automática de los iconos del escritorio, la creación de un nuevo archivo en el escritorio inserta ahora el archivo en su lugar correcto en función del orden de ordenación elegido, en lugar de colocar el nuevo elemento bajo el cursor y restablecer el orden de ordenación a «Manual». (Akseli Lahtinen, enlace)
Plasma 6.4.0
Se ha corregido un caso en el que KWin podía congelarse ocasionalmente durante la reproducción de vídeos de YouTube a pantalla completa en Firefox. (Vlad Zahorodnii, enlace) [Creo que esto le pasa a mi pareja].
Se ha corregido otro caso en el que los discos ópticos aparecían duplicados en el widget Discos y dispositivos. (Bogdan Onofriuchuk, enlace)
La acción «Mover al centro» de KWin vuelve a funcionar independientemente de si la ventana que se está moviendo al centro tiene un cuarto de mosaico. (Vlad Zahorodnii, enlace)
Ya no es posible desplazar graciosamente el texto de las notificaciones de Plasma horizontalmente utilizando un touchpad, ¡haciendo que se deslice fuera de la vista! Ahora no se mueve. (Christoph Wolk, enlace)
Frameworks 6.15
Se ha corregido un error en KConfig que, en determinadas circunstancias, podía impedir la carga de Plasma cuando se compilaba con las afirmaciones activadas. (Akseli Lahtinen, enlace)
Se ha corregido un error en el tema Breeze que hacía que ciertos iconos aparecieran a un tamaño demasiado grande en determinadas aplicaciones GTK. (Christoph Cullmann, enlace)
Se ha corregido el icono del micrófono de Breeze para que no aparezca descentrado en su versión de 22px. (Nate Graham, enlace)
Otra información de errores destacables:
- 1 bug Plasma de muy alta prioridad (igual que teníamos la semana pasada). Lista actual de errores
- 20 fallos de Plasma de 15 minutos (igual que teníamos la semana pasada). Lista actual de fallos
Novedades técnicas y de rendimiento
Plasma 6.3.6
Se ha corregido un problema que impedía que funcionara el ajuste «Preferir precisión del color» al ver vídeos a pantalla completa. (Xaver Hugl, enlace)
Los cálculos del tiempo de transición día/noche de la función Luz nocturna son más precisos gracias al uso de un simulador de tránsito solar específico. (Vlad Zahorodnii, enlace)
Cómo puedes ayudar
KDE se ha convertido en algo importante en el mundo, y tu tiempo y contribuciones nos han ayudado a conseguirlo. A medida que crecemos, necesitamos su apoyo para mantener KDE sostenible.
Puedes ayudar a KDE convirtiéndote en un miembro activo de la comunidad e involucrándote de alguna manera. Cada colaborador marca una gran diferencia en KDE – ¡no eres un número o un engranaje en una máquina!
Tampoco tienes que ser programador. Existen muchas otras oportunidades:
- Clasificar y confirmar informes de errores, tal vez incluso identificar su causa raíz.
- Contribuir al diseño de fondos de pantalla, iconos e interfaces de aplicaciones.
- Diseñar y mantener sitios web
- Traducir elementos de texto de la interfaz de usuario a su propio idioma.
- Promover KDE en su comunidad local
- …¡Y un montón de cosas más!
¡También puedes ayudarnos haciendo una donación! Cualquier contribución monetaria – por pequeña que sea – nos ayudará a cubrir los costes operativos, salarios, gastos de viaje de los colaboradores, y en general a mantener KDE llevando el Software Libre al mundo.
Para obtener una nueva característica de Plasma o una corrección de errores mencionada aquí, siéntase libre de enviar un commit a la solicitud de fusión correspondiente en invent.kde.org.
La entrada Inhibir la suspensión durante la transferencia de archivos – Esta semana en Plasma se publicó primero en KDE Blog.
The Dark Mod, sigilo 3D legado de Doom 3 – Juegos Linux (XX)
Nueva entrada de la serie de grandes juegos libres. Hoy tenemos entre nosotros un género que no ha aparecido como tal en el blog auqnue si del juego original del que deriva. Se trata del sigilo en tres dimensiones, es decir, el jugador debe evitar a sus enemigos, escondiéndose en las sombras y evitando hacer algún ruido (vía Wikipedia) cambiando totalmente las mecánicas del FPS. Uno de los máximos exponentes de este género el Os presento The Dark Mod, un juego que empezó siendo un mod de Doom 3 inspirado en Thief y que se convirtió en un juego por méritos propios.
The Dark Mod, sigilo 3D legado de Doom 3 – Juegos Linux (XX)
Antes de empezar recordar que ya he tocado muchos de los géneros: estrategia por turnos (The Battle for Wesnoth, Hedgewars), disparos en primera persona (Xonotic, Alien Arena, OpenArena, WarSow), velocidad (Speed Dreams, SuperTuxKart), MMORPG (Ryzom), plataformas (SuperTux), sandbox (Minestest), roguelike (Shattered Pixel Dungeons) simulador (OpenTTD, Simutrans) o estrategia en tiempo real (OpenRa, 0 A.D.) . Así que si no os interesa este, podéis visitar alguno de los enlaces anteriores.
En esta ocasión presento en el blog un género distinto, el sigilo, el cual se caracteriza por ser un subgénero de los juegos de disparos en primera persona (FPS) donde el objetivo no es acabar con los enemigos sino cumplir misiones sin que seas detectado por ellos.
Uno de los máximos exponentes de este género en el mundo Open Source es The Dark Mod, un juego nacido como mod y que por su calidad se convirtió en un juego propio con el paso del tiempo.

Pero mejor que nos lo expliquen los propios desarrolladores:
The Dark Mod fue desarrollado por un sólido grupo de profesionales y aficionados con talento de todo el mundo. La mayoría estaban motivados por su amor a Thief 1 y 2, y vieron el mod como una forma de ofrecer la experiencia de sigilo que deseaban que hubiera sido T3. The Dark Mod se publicó por primera vez como mod para Doom 3 en octubre de 2009. Se convirtió en un juego independiente en octubre de 2013 y, desde entonces, se actualiza con regularidad.
Su última versión es la 2.13 lanzada en marzo de 2024 y su código fuente está bajo Licencia Pública General de GNU y los restantes contendidos están bajo licencias Creative Commons (vía Wikipedia). También es destacable que ha recibido varios premios y menciones, incluyendo el «Mod of the Year» del 2013 de PC Gamer y posiciones destacadas en ModDB.
Las características de The Dark Mod
The Dark Mod es un juego bastante vivo y activo, con una Comunidad que no ha dejado de mejorarlo a lo largo de los años. Sus características principales son:
- Motor gráfico basado en IDTech 4, con mejoras constantes: soporte para Vulkan, mejor rendimiento, nuevos efectos visuales y mejoras en la física y el sonido.
- Efectos de sombreado suave, optimización de texturas, compatibilidad con gamepad ,etc.
- Más de 80 misiones disponibles creadas por la comunidad.
- Escenarios variados tanto en ambientación com en tipo, incluyendo castillos, mansiones, ciudades, prisiones, cuevas y otros entornos oscuros y anacrónicos con elementos medievales y victorianos.
- Variedad de objetos que el jugador puede usar para cumplir sus misiones de sigilo y robo.
- Optimizado para ser jugado en equipos modestos.

Las misiones de The Dark Mod
Una de las características principales de The Dark Mod es su variedad de misiones, lo que lo hace un juego muy jugoso.
Evidentemente, se recomienda a los nuevos jugadores que empiecen con la Misión de Entrenamiento preinstalada y las otras dos misiones incluidas en la descarga del juego, que son introducciones oficiales a la jugabilidad y ambientación de The Dark Mod.
Una vez superadas estas, se recomienda que se descarguen las misiones desde el menú New Mission de The Dark Mod, pero si prefieres descargarlas manualmente puedes hacerlo desde la página de misiones y seguir las siguientes instrucciones:
Para instalar una nueva misión manualmente, descarga el archivo .pk4 (simplemente un archivo .zip con una extensión diferente) que aparece a continuación y colócalo en tu carpeta darkmod\fms. La misión estará disponible la próxima vez que inicies el juego. Más información sobre la instalación de Fan Missions está disponible en nuestra wiki.

¿Cómo conseguir The Dark Mod?
No hay más que visitar la página oficial para ver que hay versión para sistemas GNU/Linux y otra para Windows, aunque hay miembros de la comunidad que han portado el juego a MacOs. Se puede ver el código completo en GitHub.
Además se dispone de la aplicación «Dark Radiant, Mission Editor» para justamente eso, crear nuevas misiones.
¿Puedo participar en su desarrollo?
En su página web no se menciona explícitamente la forma que tenemos de participar en su desarrollo pero si nos vamos a su foro podemos observar que en casi todas las secciones aparece alguna oportunidad para hacerlo.

No obstante la mejor forma de empezar a ayudar en dirigirse al hilo «Can I help?» donde Springheel, uno de los administradores del foro, realizó un hilo donde desgrana cómo ayudar. De esta forma tenemos las siguientes descriptivas opciones, la cuales llevan asociadas el hilo donde participar :
- Puedo grabar vídeo
- Puedo escribir
- Puedo actuar y grabar audio
- Puedo traducir
- Puedo Animar
- Sé C++
- Puedo Editar Imágenes
- I can Take Photos
- No tengo ninguna habilidad
Es decir, si queréis participar no tenéis excusa.
La entrada The Dark Mod, sigilo 3D legado de Doom 3 – Juegos Linux (XX) se publicó primero en KDE Blog.
Primera actualización de KDE ⚙️ Gear 25.04
La Comunidad KDE es una comunidad responsable y no solo se preocupa en lanzar novedades sino que también en mejorarlas. Me complace presentar la primera actualización de KDE Gear 25.04 que apareció hace casi un mes. Más estabilidad, mejores traducciones y pequeñas mejoras para las aplicaciones de nuestro entornos de trabajo.
Primera actualización de KDE Gear 25.04
A pesar de lo que puedan pensar muchas personas, las aplicaciones no son perfectas. Entre las líneas de código se pueden colar errores de tipografía o que el usuario realice alguna opción que en un principio no estaba prevista por los desarrollador, por poner solo un par de ejemplos de imperfecciones.
Este no es un problema del Software Libre ya que el Software actual funciona de esta manera ya que no se piensa en él como un producto final que se encierra en una caja y se olvida. En la actualidad se sabe que el Software está vivo y sería estúpido ir guardando las mejoras sin dejarlas a disposición del gran público.
Con esto se gana en rapidez y evolución pero puede aumentar el número de errores (por norma general) leves, los cuales son subsanables con pequeñas actualizaciones.
La Comunidad KDE lo tiene claro: grandes lanzamientos cada cuatro meses y actualizaciones mensuales para subsanar errores.

Por ello me congratula compartir con vosotros la primera actualización de KDE ⚙️ Gear 25.04 que nos ofrece más de 180 errores resueltos entre aplicaciones, librerías y widgets, algo que mejora el rendimiento del sistema.
Aquí podéis encontrar la lista completa de cambios de KDE Gear 25.04.1, pero por poner unos cuantos ejemplos de los errores que sea han resuelto tenemos:
- Cantor: Corrección de la composición tipográfica LaTeX.
- Dolphin: Corrección de la restauración de carpetas, pestañas y estado de la ventana desde la ejecución anterior .
- Konsole: Corrección del comportamiento de la envoltura de búsqueda en los límites.
Más información: KDE Gear 25.04.01
La entrada Primera actualización de KDE ⚙️ Gear 25.04 se publicó primero en KDE Blog.
Primera actualización de KDE ⚙️ Gear 25.04
La Comunidad KDE es una comunidad responsable y no solo se preocupa en lanzar novedades sino que también en mejorarlas. Me complace presentar la primera actualización de KDE Gear 25.04 que apareció hace casi un mes. Más estabilidad, mejores traducciones y pequeñas mejoras para las aplicaciones de nuestro entornos de trabajo.
Primera actualización de KDE Gear 25.04
A pesar de lo que puedan pensar muchas personas, las aplicaciones no son perfectas. Entre las líneas de código se pueden colar errores de tipografía o que el usuario realice alguna opción que en un principio no estaba prevista por los desarrollador, por poner solo un par de ejemplos de imperfecciones.
Este no es un problema del Software Libre ya que el Software actual funciona de esta manera ya que no se piensa en él como un producto final que se encierra en una caja y se olvida. En la actualidad se sabe que el Software está vivo y sería estúpido ir guardando las mejoras sin dejarlas a disposición del gran público.
Con esto se gana en rapidez y evolución pero puede aumentar el número de errores (por norma general) leves, los cuales son subsanables con pequeñas actualizaciones.
La Comunidad KDE lo tiene claro: grandes lanzamientos cada cuatro meses y actualizaciones mensuales para subsanar errores.
Por ello me congratula compartir con vosotros la primera actualización de KDE ⚙️ Gear 25.04 que nos ofrece más de 180 errores resueltos entre aplicaciones, librerías y widgets, algo que mejora el rendimiento del sistema.
Aquí podéis encontrar la lista completa de cambios de KDE Gear 25.04.1, pero por poner unos cuantos ejemplos de los errores que sea han resuelto tenemos:
- Cantor: Corrección de la composición tipográfica LaTeX.
- Dolphin: Corrección de la restauración de carpetas, pestañas y estado de la ventana desde la ejecución anterior .
- Konsole: Corrección del comportamiento de la envoltura de búsqueda en los límites.
Más información: KDE Gear 25.04.01
La entrada Primera actualización de KDE ⚙️ Gear 25.04 se publicó primero en KDE Blog.
syslog-ng 4.8.2 is now available
Finally, a new syslog-ng release! As you can see from its version number, this is a bug fix release. It took a bit longer than expected, as we wanted to release it in sync with syslog-ng PE, the commercial variant of syslog-ng. 4.8.2 serves not just as the foundation of the new syslog-ng PE release, but also provides fixes to 4.8.1, which is included in major Linux distributions. This update ensures that all our recent bug fixes reach the majority of our users.
Read more at https://www.syslog-ng.com/community/b/blog/posts/syslog-ng-4-8-2-is-now-available
syslog-ng logo
Quinta actualización de Plasma 6.3
Me alegra compartir con todos vosotros la quinta actualización de Plasma 6.3, iniciando así una serie de revisión de software que le dotará de más estabilidad, mejores traducción y resolución de errores. Estas actualizaciones son 100% recomendables y casi obligatorias para cualquier usuario ya que lo único que hacen es mejorar la versión sin comprometer sus funcionalidades.
Quinta actualización de Plasma 6.3
No existe Software creado por la humanidad que no contenga errores. Es un hecho incontestable y cuya única solución son las actualizaciones. Es por ello que en el ciclo de desarrollo del software creado por la Comunidad KDE se incluye siempre las fechas de las mismas siguiendo una especie de serie de Fibonacci.
La Comunidad KDE ha publicado la primera actualización de Plasma 6.3, una versión que viene a subsanar los errores más graves de esta nueva versión del escritorio

Así que me congratula en presentar que el pasado martes 6 de mayo de 2025, ocho semanas después de liberar el código de Plasma 6.3 la Comunidad KDE presenta la quinta actualización de errores
- Estilo visual Brisa de Plasma (Kcursorgen): Se ha añadido el archivo de cabecera para QDebug. Código modificado.
- Estilo visual Brisa de Plasma: Se han añadido los archivos de cabecera que faltaban. Código modificado.
- Discover (página de la lista de aplicaciones): Se ha corregido el indicador «Seguimos buscando…». Código modificado, corrige el fallo #485379.
Más información: KDE
Las novedades generales de Plasma 6.3
Aprovecho para realizar un listado de las novedades generales de Plasma 6.3 novedades extraídas de 9to5linux.
- Posibilidad de clonar un panel.
- Posibilidad de establecer atajos de teclado para mover ventanas entre zonas de mosaicos de Custom Tiling en función de la direccionalidad.
- Soporte para recordar el escritorio virtual activo por actividad.
- Página renovada de la tableta gráfica en la configuración del sistema.
- Opción de preferir la precisión del color de la pantalla en KWin.
- Notificaciones de batería baja para auriculares inalámbricos que expongan adecuadamente la información de la batería.
- Nueva configuración el touchpad para que se desactive automáticamente al conectar un ratón.
- Mejor escalado fraccional para todos.
- Los widgets colocados en el escritorio sean ligeramente translúcidos.
- Asignación una contraseña aleatoria por defecto al punto de acceso a la red.
- Nuevo servicio para detectar y avisar a los usuarios con una notificación explicando lo que ocurre cuando el sistema se queda sin memoria y el kernel termina una aplicación.
- Plasma Discover ha sido actualizado para mostrar a los usuarios cuando las aplicaciones han sido empaquetadas directamente por su desarrollador o verificadas por un tercero de confianza.
- Mayor precisión el progreso de la instalación.

- Posibilidad de desactivar temporalmente las reglas de ventana de KWin en lugar de eliminarlas.
- Indicador de agrupación en el widget Administrador de tareas ahora sigue el color de acento actual.
- Los iconos simbólicos apropiados ahora serán sustituidos automáticamente por iconos de aplicaciones en el área de la bandeja del sistema.
- La aplicación Centro de información ahora mostrará todas tus GPUs y el recuento de ciclos de la batería de tu portátil.
- Posibilidad de intercambiar las funciones de los botones del lápiz de la tableta de dibujo.
- Se podrá mostrar la cola de impresión de cada impresora en línea y un spinner ocupado para cualquier impresora que esté imprimiendo en ese momento en el widget Impresoras.
- Se notificará a los usuarios en la pantalla de cierre de sesión cuando reinicien su sistema en el menú del gestor de arranque.
- Eliminado la categoría de menú «Configuración» del lanzador de aplicaciones Kickoff y todo su contenido se ha trasladado a la categoría «Sistema».
La entrada Quinta actualización de Plasma 6.3 se publicó primero en KDE Blog.
Boletín de noticias de la Free Software Foundation Europe – mayo 2025
Recopilación de algunas de las noticias del boletín mensual de noticias relacionadas con el software libre publicado por la Free Software Foundation Europe

En 2001 la Free Software Foundation Europe (FSFE) fue establecida como una organización sin ánimo de lucro, registrada como asociación («e.V.») bajo la ley alemana. La FSFE es una organización benéfica que permite a los usuarios controlar la tecnología. El software está profundamente involucrado en todos los aspectos de nuestras vidas, por ello, es importante que esta tecnología nos capacite en lugar de que nos restrinja.
El software libre da a todo el mundo el derecho a usar, entender, adaptar y compartir el software. Estos derechos ayudan a respaldar otras libertades fundamentales como la libertad de expresión, prensa y privacidad.
De manera mensual la FSFE publica un boletín de noticias que está traducido al español por un grupo de personas que de manera voluntaria realizan esta labor de difusión de las noticias relacionadas con el software libre.
Este es un extracto de ese boletín mensual de mayo de 2025 al que te puedes suscribir o puedes consultar todos los boletines publicados en esta web:
Cita del mes
Una Ley de Mercados Digitales realmente efectiva provee a las compañías de Software Libre la oportunidad de irrumpir en los mercados que han estado dominados y restringidos por las grandes tecnológicas. Alentamos a las empresas de Software Libre para que aprovechen el impulso para relajarse y crear alternativas de Software Libre también en los dispositivos móviles
Lucas Lasota, Gestor de Programas Legales de la FSFE
Simposio ¿Dinero público? ¡Código Público! en la práctica: ¡la soberanía digital necesita Software libre!
El simposio de la FSFE sobre ¿Dinero Público? ¡Código Público! lo dejó claro: la adquisición e inversión en Software Libre (también conocido como Fuentes Abiertas u Open Source) son fundamentales para la innovación y la soberanía digital. El Software Libre es clave para reducir las dependencias de la administración pública. Estas administraciones, incluidos los municipios, tienen la oportunidad de avanzar en el control y manejabilidad de su infraestructura digital comprometiéndose con el Software Libre a largo plazo. Ha ha llegado el momento de tomar medidas, construir redes, reducir dependencias y establecer la soberanía digital a través del Software Libre.
Restricciones en nuestra libertad para estudiar el software: un caso de estudio legal desde Polonia
El software es un componente importante de la vida moderna, afectando en gran parte de nuestras vidas. Cuando el software está integrado en vehículos, la capacidad de control sobre nuestra tecnología digital se vuelve aún más importante en nombre de la seguridad pública. A pesar de esto, un caso judicial reciente en Polonia pone de relieve cómo la ley y los procedimientos legales pueden trabajar en contra de la misma.
Proyecto Refund4Freedom
Refund4Freedom es un Iniciativa italiana de la FSFE y la Sociedad Italiana de Linux (ILS) , que defiende el derecho de los consumidores a elegir su sistema operativo y a recibir un reembolso por el software preinstalado cuando compran un nuevo dispositivo. El proyecto se iniciará el 29 de mayo con una reunión a distancia por internet, abierto a cualquier entusiasta italiano, voluntario o promotor. Esta iniciativa ayudará a los italianos a reclamar su reembolso, ¡pero, por supuesto, si vives en otro país, puedes hacerlo también! El el proceso podría ser un poco diferente, así que si lo haces y tienes éxito, ¡comparte tu experiencia con nosotros!
Estas noticias son solo una recopilación, pero en la web podrás leer todas estas noticias y muchas más recopiladas por la FSFE y relacionadas con el software libre.
Fediverse Reactions
Novedades de Kate en KDE ⚙️ Gear 25.04
Os presento las novedades de Kate en KDE Gear 25.04, un nuevo artículo de la serie de la última actualización del ecosistema de aplicaciones de KDE, otro paso adelante en la mejora continua del proyecto. Nunca está de más recordar que Kate es un editor de texto rápido, multidocumento y multivista para todo el mundo.
Novedades de Kate en KDE ⚙️ Gear 25.04
Dentro del lanzamiento de KDE Gear 25.04 muchas aplicaciones han recibido mucho cariño, y una de ellas es el sencillo pero potente Kate, un editor de texto rápido, multidocumento y multivista que incluye compatibilidad con LSP (Protocolo de servidor de lenguaje), proyectos, múltiples cursores y selecciones, integración de git, búsqueda en carpetas, divisiones horizontales y verticales, modo vi, resaltado de sintaxis para más de 300 idiomas lenguajes, terminal integrado, ajuste de palabras dinámico y mucho más.
Esta nueva versión de Kate de KDE ⚙️ Gear 25.04 nos ofrece novedades como la nueva compatibilidad con el servidor de lenguaje debputy, que se usa para escribir paquetes de Debian.

Además, ahora se pueden añadir rutas a la variable de entorno PATH que usa Kate, lo que resulta de utilidad cuando se usan servidores LSP, formateadores o analizadores no presentes en la variable PATH predeterminada.
Para finalizar las novedades comentar que el complemento de compilación, que le permite iniciar una recompilación desde la interfaz de Kate, admite ahora múltiples proyectos abiertos al mismo tiempo sin tener que volver a cargar constantemente la lista de objetivos cada vez que cambia de proyecto.
Más información: KDE Gear 25.04
Y, recuerda, todo este software es gratuito y sin publicidad en todos los sentidos: no te cuesta ni un euro y no se cobra en en forma de datos personales. No obstante, si quieres ayudar a su desarrollo siempre puedes participar en su campaña de recaudación de fondos.
La entrada Novedades de Kate en KDE ⚙️ Gear 25.04 se publicó primero en KDE Blog.
Removal of Deepin Desktop from openSUSE due to Packaging Policy Violation
Table of Contents
- 1) Introduction
- 2) Bypass of the openSUSE Packaging Policy via a “License Agreement” Dialog
-
3) Review History of Deepin Components
- 2017-12-04: deepin-api: Initial Review of D-Bus Service and Polkit Actions
- 2019-03-25: deepin-clone: Polkit Action com.deepin.pkexec.deepin-clone
- 2019-05-05: deepin-file-manager: D-Bus Service and Polkit Actions
- 2019-05-23: deepin-anything: D-Bus Service
- 2021-02-01: dtkcommon: FileDrag D-Bus Service
- 2021-02-06: deepin-system-monitor: Polkit Policy
- 2023-05-13: deepin-app-services: dde-dconfig-daemon D-Bus Service
- 2023-05-13: deepin-api: Follow-up Review of D-Bus and Polkit
- 2024-08-29: deepin-api-proxy: D-Bus Service
- 2024-09-02: deepin-system-monitor: added D-Bus service and new Polkit actions
- 4) Conclusions about the Future of Deepin in openSUSE
- 5) How to Continue Using Deepin on openSUSE
- 6) References
- Change History
1) Introduction
The Deepin desktop environment (DDE) is part of the Deepin Linux distribution. It focuses on usability, a polished graphical presentation and support for the Chinese language. It is also available on a number of other Linux distributions, openSUSE among them.
Recently we noticed a policy violation in the packaging of the Deepin desktop environment in openSUSE. To get around security review requirements, our Deepin community packager implemented a workaround which bypasses the regular RPM packaging mechanisms to install restricted assets.
As a result of this violation, and in the light of the difficult history we have with Deepin code reviews, we will be removing the Deepin Desktop packages from openSUSE distributions for the time being.
In this blog post we will look at the exact nature of the policy violation, the review history of Deepin components in openSUSE and the conclusions we draw from all of this. Finally, we will give an outlook on how this situation could be resolved, and how users of openSUSE can continue to opt-in to use Deepin in the future.
2) Bypass of the openSUSE Packaging Policy via a “License Agreement” Dialog
The SUSE security team enforces a number of packaging
restrictions for openSUSE distributions. Among
others, the installation of D-Bus system service configuration files and Polkit
policies requires a review by us. When we are satisfied with a package’s
security, then we whitelist the respective components. From there on, the
package can be submitted to the openSUSE:Factory project in the Open Build
Service, which is the base for the openSUSE
Tumbleweed rolling release distribution.
For a large software suite like Deepin, which contains a significant number of D-Bus services, this can be a difficult initial hurdle to overcome. We have been in contact with the openSUSE Deepin packager ever since 2017, and have whitelisted various Deepin D-Bus components in the meantime. A number of remaining Deepin review bugs have seen little progress in recent years, however, because the issues we pointed out have not been addressed properly.
Perhaps tired of waiting, the packager decided to try a different avenue to
get the remaining Deepin components into openSUSE skirting the review
requirements. In January 2025, during routine reviews, we stumbled upon
the deepin-feature-enable package,
which was introduced on
2021-04-27 without consulting
us or even informing us. This innocently named package implements a “license
agreement dialog” which basically explains that the SUSE security team has
doubts about the security of Deepin, but to properly use Deepin, certain
components need to be installed anyway. Thus, if the user does not care about
security then “the license” should be accepted. If the user accepts, the
missing D-Bus configuration files and Polkit policies are automatically
extracted into system directories from tarballs found in the
deepin-daemon-dbus and deepin-daemon-polkit packages. The license text
also contains a hint suggesting to manually install the
deepin-file-manager-dbus and deepin-file-manager-polkit packages and run a
script to sideload further configuration files that are needed for the Deepin
file manager D-Bus component to work.
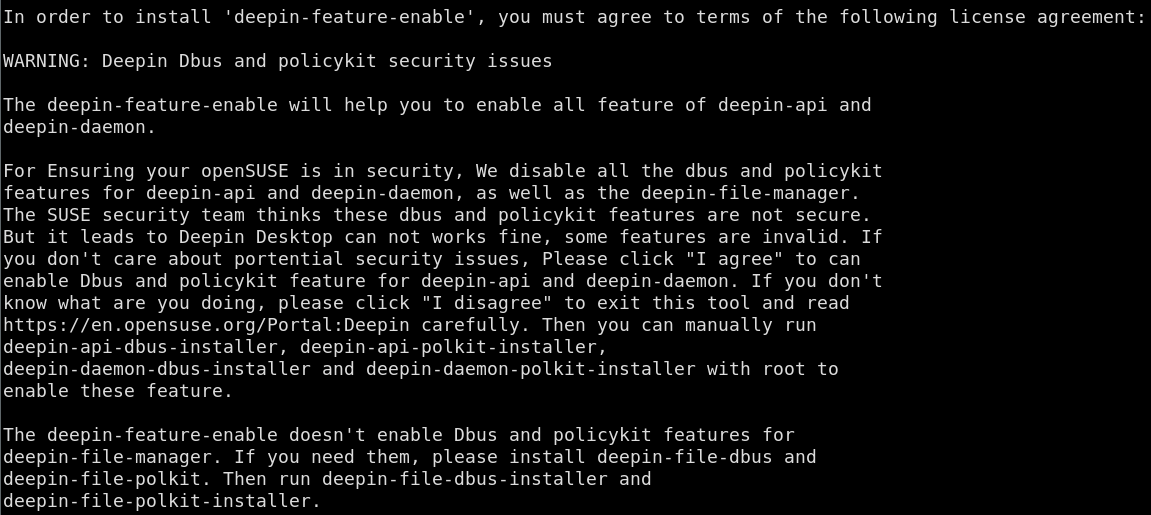
For end users, this effectively means that typing “y” once during the installation of the Deepin pattern is enough to opt in to activating components with questionable security which have not been accepted by the SUSE security team.
Given the number of reviews that happened over many years, with some decline
in frequency and activity, we had wrongly assumed that by now the bulk of
Deepin D-Bus components had managed to enter openSUSE:Factory after being
whitelisted by us (apart from some optional utility packages). Instead we had
to find out that core components, which are found in the deepin-daemon
package, had never been submitted for our review, but had been smuggled into
openSUSE.
A review bug has been running for Deepin file manager since 2019 without the package reaching a satisfying state. Offering users the ability to run a script to activate the problematic components is less critical than automatically doing so via a crafted “license dialog”, but is still an unclean and questionable approach.
3) Review History of Deepin Components
This section gives an overview of the long history of review requests for Deepin components in openSUSE. This should give an insight into the effort that already went into checking Deepin’s security, and the difficulties that we often encountered in attempting to arrive at a good solution.
2017-12-04: deepin-api: Initial Review of D-Bus Service and Polkit Actions
This was the first review request we received for
Deepin. It reached us during a time of restructuring in our team, which caused
a delay of about half a year before we found time to work on it. deepin-api
contained a D-Bus service which ran as root, offering a miscellaneous
collection of D-Bus methods on the D-Bus system bus e.g. for playing audio
files.
We found various issues in the D-Bus
method implementations. Most prominently, any user in the system was allowed to
run various commands like rfkill with arbitrary parameters as root. Polkit
authentication was only implemented in some of the D-Bus methods, while others
merely had a TODO: marker to add authentication. Furthermore, the Polkit
authentication that was implemented for some methods was subject to a race
condition allowing authentication bypass.
The Deepin packager involved upstream and we started a discussion in the review bug about how to address the issues. A first attempt to fix them produced incomplete results. We asked for a formal security contact at the Deepin project to offer coordinated disclosure, since we found problems in other Deepin components as well in the meantime. We did not receive an answer to this, though.
After this initial activity there was no more progress for six months, which is why we closed the bug due to inactivity in December 2019. In April 2021 the Deepin packager reopened this bug assigning it to an upstream developer. In July 2021 we were finally pointed to the proper fixes for the issues, and we granted a whitelisting for this specific Deepin component in August 2021.
2019-03-25: deepin-clone: Polkit Action com.deepin.pkexec.deepin-clone
deepin-clone is a backup utility for the Deepin desktop. In March 2019 we
received a review request for a Polkit action
contained in the package. We found a large number of issues in the
implementation of this Polkit action, such as problematic predictable /tmp
file uses, a world-readable log file in a fixed path in /tmp and the
possibility to prevent the unmounting of temporarily mounted block devices.
We reported these issues to the packager in April 2019. In July 2019 we were pointed to a couple of fixes, but we found that some issues had still not been addressed and the code in general still looked unclean. The more severe issues had been fixed at least, thus we requested CVEs for them and published a report on the oss-security mailing list.
We never heard back about the remaining concerns we had, thus the whitelisting for this component was never granted.
2019-05-05: deepin-file-manager: D-Bus Service and Polkit Actions
In May 2019 we received review requests for the D-Bus
part and the Polkit
part of the deepin-file-manager
package. This application is a file manager similar to Dolphin in KDE or
Nautilus in GNOME. The D-Bus service implemented in the package offers methods
to perform actions like mounting Samba network shares or managing the UNIX
group membership for user accounts in the system. This is one of the packages
for which the Deepin packager eventually implemented a whitelisting bypass, as
explained in section 2).
After reviewing the main D-Bus service, we could not help ourselves but call
it a security nightmare. The
service methods were not only unauthenticated and thus accessible to
all users in the system, but the D-Bus configuration file also allowed anybody
to own the D-Bus service path on the system bus, which could lead to
impersonation of the daemon. Among other issues, the D-Bus service allowed
anybody in the system to create arbitrary new UNIX groups, add arbitrary users
to arbitrary groups, set arbitrary users’ Samba passwords or overwrite almost
any file on the system by invoking mkfs on them as root, leading to
data loss and denial-of-service. The daemon did contain some Polkit
authentication code, but it was all found in unused code paths; to top it all
off, this code used the deprecated UnixProcess Polkit subject in an unsafe
way, which would make it vulnerable to race conditions allowing authentication
bypass, if it had been used.
Other Polkit policies found in the package were at least being used. One
Polkit action allowed locally logged-in users to run
/usr/bin/usb-device-formatter as root without authentication. The program
allowed to determine the existence of arbitrary files in the system, and to
unmount or format non-busy file systems. A Deepin developer joined the
discussion in the bug and again we tried to bring to upstream’s
attention the overarching security
situation in Deepin, but to no avail.
A couple of bugfixes appeared for the Polkit issues but once more they were incomplete. By December 2019 we did not receive any further responses, thus we closed the bug without whitelisting the Polkit policies. In March 2021 the Deepin packager reopened the bug but only pointed us to supposed fixes later in October 2022. We moved the discussion for the Polkit parts into the other bug for the D-Bus service component at this time.
For the D-Bus service issues we did not receive any response at all, and thus also closed the bug in December 2019 without whitelisting the service. Meanwhile we published our findings on the oss-security mailing list in August 2019. In April 2021 the Deepin packager reopened the bug, stating that upstream would be working on the issues. In August 2021 an upstream developer was assigned to the bug, who pointed to a partial bugfix but at the same time stated that Deepin developers had “different opinions” about the reported security issues, without providing further details, however.
In October 2022 the Deepin packager pointed us to more fixes and a new release packaged for openSUSE. The D-Bus interface received major changes at this point. Polkit authentication was added to some D-Bus calls now, but it again used the deprecated UnixProcess subject in an unsafe manner, which would allow to bypass authentication by winning a race condition. Newly added D-Bus methods also introduced new issues, such as lacking path validation when unmounting Samba shares. Some other methods again were left completely unauthenticated.
In November 2023 the Deepin packager informed us about another new release that was supposed to contain more bugfixes. This time some of the problematic D-Bus methods disappeared completely, but some of the original issues as well as confusing and broken Polkit authentication attempts remained.
In April 2024 the Deepin packager informed us again about a new release
containing bugfixes. Some more D-Bus methods simply disappeared, some now
actually used proper Polkit authentication based on the D-Bus system bus name.
The D-Bus service configuration still allowed any user in the system to
impersonate the service, however. Also, once more, a bunch of newly added
D-Bus methods introduced new problems. One of them, for example, allowed any
user in the system to start the Samba system daemons nmbd and smbd. A lot
of path verification issues also lingered in the new APIs.
We did not get further responses for these reviews, and the components are still not whitelisted for openSUSE. Due to the frequent alteration of the D-Bus methods in the Deepin file manager daemon, which led to partial bugfixes and new issues appearing, we also refrained from assigning further CVEs for the issues. Formally, each incomplete bugfix would need a dedicated CVE, which would have led to a confusingly long list of CVEs revolving around the same topic: that the Deepin file manager daemon has major security issues, some of them likely still unfixed.
2019-05-23: deepin-anything: D-Bus Service
In May 2019 we received a review request for the
deepin-anything package. This component acts as the back end for a desktop
search engine. Given the number of unsolved Deepin related reviews we already
faced at this time, we refused to work on this additional review until the
others would have been resolved.
Still, just from taking a quick look at the package we noticed yet another issue: the D-Bus service configuration allowed any user in the system to register the deepin-anything service on the system bus.
In September 2024 the Deepin packager approached us again pointing to changes in the upstream D-Bus configuration. We did not get around to looking more closely into it again, as we treated Deepin with lower priority at that time.
2021-02-01: dtkcommon: FileDrag D-Bus Service
Another review request arrived in February 2021. This time it was about a “com.deepin.dtk.FileDrag” D-Bus interface, but the actual implementation of this D-Bus service remained a mystery to be found. In the end, upstream moved this interface to the D-Bus session bus in July 2021 and no whitelisting on our end was necessary after all.
Interestingly the Deepin packager stated in the bug that upstream finds itself unable to respond to security bug reports, which is rather worrying for such a big project with such an amount of security issues uncovered.
2021-02-06: deepin-system-monitor: Polkit Policy
This request also arrived in February 2021.
It is one of the few Deepin reviews that was completed quite quickly and
without any major worries. The Polkit policy only allowed execution of
programs like kill, renice and systemctl via the pkexec utility. This
was only allowed with admin authentication. We whitelisted the policy in May
2021.
2023-05-13: deepin-app-services: dde-dconfig-daemon D-Bus Service
Here we see a gap of about two years since the last Deepin review request.
This might be due to the fact that the offending deepin-feature-enable
package had meanwhile been introduced in May 2021 to circumvent the
whitelisting requirements. It seems the packager was still willing to involve
us in newly added Deepin packages that contained D-Bus components, however.
Sadly the review of deepin-app-services was
another chaotic case, one that is actually still unfinished. Even understanding
the purpose of this D-Bus service was difficult, because there wasn’t really
any design documentation or purpose description of the component. From looking
at the D-Bus service implementation, we judged that it is a kind of system
wide configuration store for Deepin. Contrary to most other Deepin D-Bus
services, this one is not running as root but as a dedicated unprivileged
service user.
We quickly found one class of issues in this D-Bus service, namely the
crafting of relative path names by adding ../ components to various
D-Bus input parameters that are used for looking up configuration files. It
seemed the D-Bus service should only allow the lookup JSON configuration files
from trusted paths in /usr. By constructing relative paths, however, the
D-Bus service could be tricked into loading untrusted JSON configuration from
arbitrary locations. We were not completely sure about the impact of this,
given the abstract nature of the configuration store, but it seemed to have
security relevance, since upstream reacted to our report of the issue.
It took three passes and a year of time, however, for upstream to fix all
combinations of input parameters that would allow construction of arbitrary
paths. Upstream did not verify and solve these on their own. Instead they only
fixed the concrete issues we reported and, when we returned to the review, we
found yet more ways to escape the /usr path restriction.
In December 2024 we were close to whitelisting this D-Bus service. With this much time passed, however, we thought it would be better to have a fresh look at the current situation in the D-Bus interface. This led to a series of new concerns, partly again in the area of path lookup, but also due to the fact that arbitrary users could read and store configuration for arbitrary other users. There was a lack of Polkit authentication and user separation in the interface.
2023-05-13: deepin-api: Follow-up Review of D-Bus and Polkit
In parallel to the deepin-app-services review described in the previous
section, we also received a follow-up review
request for deepin-api. The trigger for this
review was that upstream renamed their D-Bus interface and Polkit action names
from com.deepin.* to org.deepin.*.
Luckily, this time the implementation of the D-Bus service did not change much compared to the last time and we could not identify any new security issues. For this reason we quickly accepted the changes and finished the review.
2024-08-29: deepin-api-proxy: D-Bus Service
After a longer time of standstill regarding Deepin reviews, a request for the
addition of deepin-api-proxy arrived. This package
greeted us with over two dozen D-Bus configuration files. Again, upstream’s
description of what the component is supposed to do was very terse. From
looking at the implementation we deduced that the proxy component seems to be
related to the renaming of interfaces described in the previous section.
We found a design flaw in the proxy’s design which allowed a local root exploit. You can find the details in a dedicated blog post we published about this not too long ago.
It is noteworthy that the communication with upstream proved very difficult
during the coordinated disclosure process we started for this
finding. We did not get timely responses, which nearly led us to a one-sided
publication of the report, until upstream finally expressed their wish to
follow coordinated disclosure at the very last moment. The actual publication
of the upstream fix was not communicated to us and neither was the bugfix
shared or discussed with us. This resulted in a follow-up security issue,
since upstream once again relied on the unsafe use of the deprecated Polkit
UnixProcess subject for authentication.
The review of this component was also what led us to the discovery of the
deepin-feature-enable whitelisting bypass, since we installed the full
Deepin desktop environment for the first time in a long time, which triggered
the “license agreement” dialog described above. After finding out about this,
we decided that it was time to reassess the overall topic of Deepin in openSUSE
based on our long-standing experiences.
2024-09-02: deepin-system-monitor: added D-Bus service and new Polkit actions
The deepin-system-monitor received additions in the form of a new D-Bus
service and additional Polkit
actions. We accepted the
D-Bus service although it contained some quirks. We did not find time
to fully complete the review of the Polkit actions until now, however. A
second look that we had at the D-Bus service showed that it was once more
using the deprecated UnixProcess subject for Polkit authentication in an
unsafe way. This is something that we had previously overlooked.
4) Conclusions about the Future of Deepin in openSUSE
The experience with Deepin software and its upstream during the code reviews that we performed has not been the best. More than once, security issues we reported have been replaced by new security issues. Other times, upstream did not invest the effort to fully analyze the issues we reported and fixed them insufficiently. Generally the communication with upstream proved difficult, maybe also due to the language barrier. While upstream stated at times that they don’t have enough resources to deal with security reports, which is worrying enough, the design and implementation of Deepin D-Bus components often changed radically in unrelated ways. This makes the security assessment of Deepin components a moving target. Building trust towards Deepin components has thus been extremely difficult over the years.
The history of Deepin code reviews clearly shows that upstream is lacking security culture, and the same classes of security issues keep appearing. Although we only looked at a small fraction of the code Deepin consists of, we found security issues nearly every time we looked at one of its components. Based on these experiences, we expect further security issues to linger in the rest of the Deepin code that does not stick out, as the D-Bus services do (as they run with raised privileges). Given the experiences we have gathered with Deepin D-Bus services, we consider it likely that they break user isolation. These components are certainly not fit for multi-user systems; even on single user systems they will be weakening defense-in-depth significantly.
The discovery of the bypass of the security whitelistings via the
deepin-feature-enable package marks a turning point in our assessment of
Deepin. We don’t believe that the openSUSE Deepin packager acted with bad
intent when he implemented the “license agreement” dialog to bypass our
whitelisting restrictions. The dialog itself makes the security concerns we
have transparent, so this does not happen in a sneaky way, at least not
towards users. It was not discussed with us, however, and it violates openSUSE
packaging policies. Beyond the security aspect, this also affects general
packaging quality assurance: the D-Bus configuration files and Polkit policies
installed by the deepin-feature-enable package are unknown to the package
manager and won’t be cleaned up upon package removal, for example. Such
bypasses are not deemed acceptable by us.
The combination of these factors led us to the decision to remove the Deepin
desktop completely from openSUSE Tumbleweed and from the future Leap 16.0
release. In openSUSE Leap 15.6 we will remove the offending
deepin-feature-enable package only. It is a difficult decision given that
the Deepin desktop has a considerable number of users. We firmly believe the
Deepin packaging and security assessment in openSUSE needs a reboot, however,
ideally involving new people that can help get the Deepin packages into shape,
establish a relationship with Deepin upstream and keep an eye on bugfixes,
thus avoiding fruitless follow-up reviews that just waste our time. In such a
new setup we would be willing to have a look at all the sensitive Deepin
components again one by one.
This is a process that will take time, of course, and there are limits to what we as a security team can do. Given the size of the Deepin project we would also like to see other Linux distributions and the (security) community join us in trying to establish a better security culture with Deepin upstream.
After publication of this report we received an email response from Deepin upstream and they also published a blog post on the topic which contains similar content. They outline an action plan on how to improve the security stance of Deepin and also intend to solve any unfixed issues we reported by the end of May 2025.
5) How to Continue Using Deepin on openSUSE
Given the security record of Deepin and the concerns expressed in the previous section, we don’t recommend to use the Deepin desktop at this time. If you still would like to install (or continue using) the Deepin desktop on openSUSE Tumbleweed despite the existing security concerns, then you can add the Deepin devel project repositories to your system as follows:
# add the devel project repository for Deepin to zypper
# for other distributions you need to adjust the URL here to point to the proper repository for your case
root# zypper ar https://download.opensuse.org/repositories/X11:/Deepin:/Factory/openSUSE_Tumbleweed deepin-factory
# refresh zypper repositories
root# zypper ref
New repository or package signing key received:

  Repository:       deepin-factory
  Key Fingerprint:  EED7 FE07 D0FC DEF0 E5B4 D4A9 C0DA 4428 1599 EA1E
  Key Name:         X11:Deepin:Factory OBS Project <X11:Deepin:Factory@build.opensuse.org>
  Key Algorithm:    RSA 2048
  Key Created:      Sat Apr 29 01:27:01 2023
  Key Expires:      Mon Jul  7 01:27:01 2025
  Rpm Name:         gpg-pubkey-1599ea1e-644c5645


    Note: Signing data enables the recipient to verify that no modifications occurred after the data
    were signed. Accepting data with no, wrong or unknown signature can lead to a corrupted system
    and in extreme cases even to a system compromise.

    Note: A GPG pubkey is clearly identified by its fingerprint. Do not rely on the key\'s name. If
    you are not sure whether the presented key is authentic, ask the repository provider or check
    their web site. Many providers maintain a web page showing the fingerprints of the GPG keys they
    are using.

Do you want to reject the key, trust temporarily, or trust always? [r/t/a/?] (r):
The current GPG key fingerprint for this project is EED7 FE07 D0FC DEF0 E5B4
D4A9 C0DA 4428 1599 EA1E. You can verify it yourself by downloading the
public key
, importing it via gpg --import and checking the output of gpg
--fingerprint for the newly imported key.
Note that by doing this you will trust any packages originating from this devel project, which are neither vetted by the SUSE security team nor by the openSUSE package submission review teams.
For openSUSE Leap you need to adjust the repository URL to point to the proper Leap repository for your system.
6) References
- Deepin desktop website
- openSUSE packaging security guidelines
- deepin-feature-enable package (implements whitelisting bypass)
Dedicated Security Reports
- blog post about deepin-api-proxy security issues
- oss-security report about various Deepin issues
- oss-security report about deepin-clone issues
Review Bugs
- initial deepin-api review bug (bsc#1070943)
- follow-up deepin-api review bug (bsc#1211376)
- deepin-clone review bug (bsc#1130388)
- deepin-file-manager Polkit policy review bug (bsc#1134131)
- deepin-file-manager D-Bus review bug (bsc#1134132)
- deepin-anything review bug (bsc#1136026)
- dtkcommon FileDrag D-Bus review bug (bsc#1181642)
- deepin-system-monitor review bug (bsc#1181886)
- deepin-app-services review bug (bsc#1211374)
- deepin-api-proxy review bug (bsc#1229918)
- deepin-system-monitor D-Bus additions review bug (bsc#1229918)
- deepin-system-monitor Polkit additions review bug (bsc#1233054)
Change History
| 2025-05-08 | Minor clarifications in Section 3) 2019-05-05: deepin-file-manager and Section 3) 2023-05-13: deepin-app-services. Fixed a typo in Section 5). |
| 2025-05-14 | Added a note to the end of section 4) about upstream’s response to this report. |